
#web #pentest
PMB <=7.5.3 - Удаленное выполнение кода через загрузку произвольных файлов (CVE-2023-46474) 🏇
Скрипт pmb/admin/convert/start_import.php подвержен уязвимости Unrestricted File Upload, которая позволяет выполнить произвольный код на сервере.
Для использования этого функционала злоумышленник сначала должен получить административный доступ к платформе.
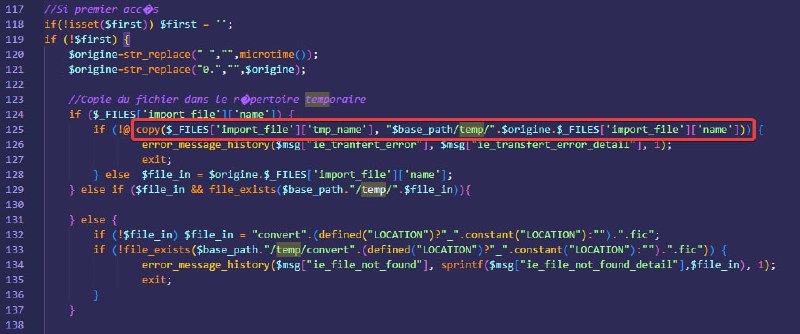
➡️PHP-скрипт не проверяет расширение файла, загруженного пользователем, и сохраняет его в директории, доступной веб-серверу, включая и его расширение. Таким образом, можно загрузить PHP-скрипт, а затем выполнить его, зайдя в то место, куда он был загружен.
В качестве примера на скриншотах ниже отправляется файл .php, содержащий код, который необходимо запустить в системе ( в примере это id). Наблюдая за ответом, можно получить имя файла, поскольку он только что был записан на сервер.
Чтобы выполнить код, просто откройте в браузере файл /pmb/temp/[filename].php.
Причиной уязвимости является отсутствие контроля расширений файлов перед записью.
В версии 7.5.4 уязвимый скрипт был полностью переписан
Post #382
776


- 👍 10
- 🔥 5
- ❤🔥 2