TGViewer
Channel Public Channel
Start X (ex-Антифишинг)

Start X (ex-Антифишинг)

@antph

Прислать пример атаки: @antiphish_alert_bot

Канал о фишинге и других цифровых атаках на людей. Показываем, как человеческий фактор влияет на безопасность и рассказываем, что с этим делать
Subscribers
1.91K
Photos
762
Videos
10
Links
516

Showing posts older than #529 · Back to latest

Older Posts 8 shown
Post #523 1.39K
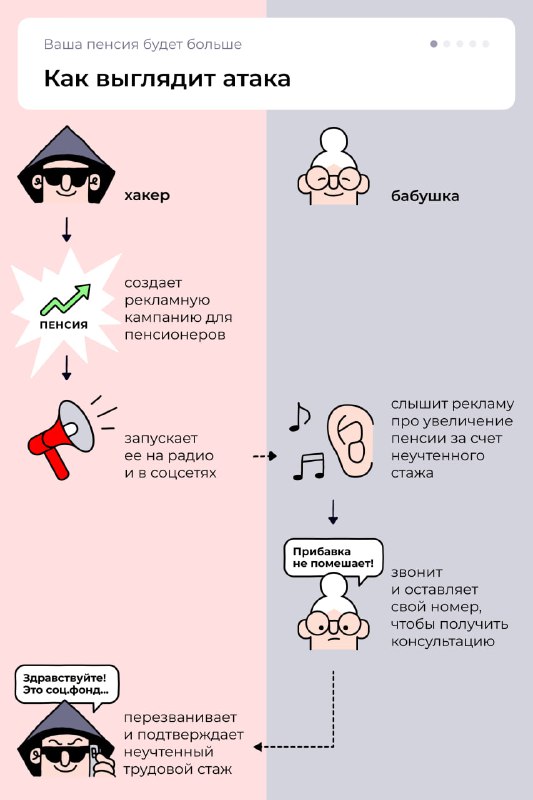
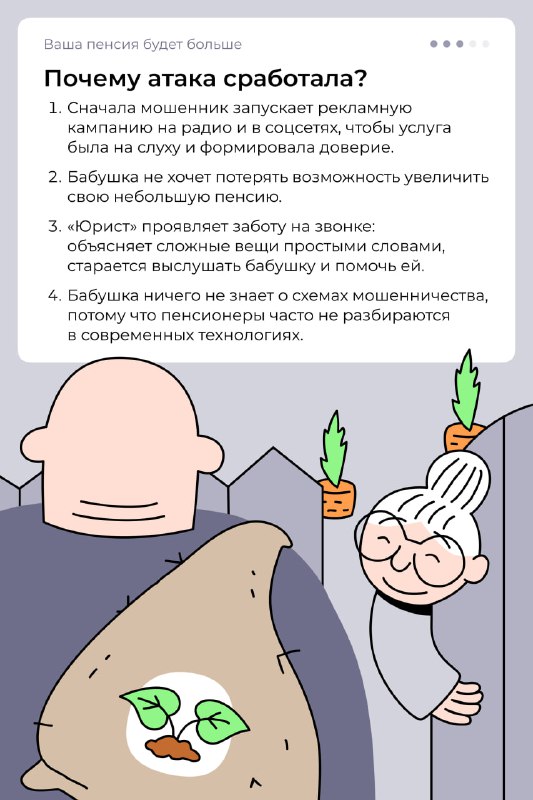
Мошенники используют все доступные способы для обмана людей. В ход идут даже такие устаревшие каналы, как реклама на радио. Всё дело в целевой аудитории, на которую направлена атака.

В сегодняшних карточках рассказали о том, как обманывают самую уязвимую часть населения — пожилых людей, которые привыкли верить всему, что говорят по радио.

Берегите себя и защищайте своих родственников.

#startx_cards #разбор_атаки
  • ❤‍🔥 11
  • 👍 4
  • 💯 3
  • 💔 2
Post #522 1.2K
Обзор новостей информационной безопасности с 31 мая по 6 июня


⚠️ Киберкампании:
— Scam 2.0: мошенники обманывают продавцов;
— трояны распространяются под видом обновления браузеров.

😂 Инциденты:
— взлом портала пенсионной программы BBC;
— хакеры ShimyHunters взломали Santander Bank;
— Internet Archive под длительной DDoS-атакой;
— тыквенное затмение вывело из строя 600 тыс. интернет-роутеров;
— поклонники видеоигры взломали компанию Disney;
— взлом почтовых ящиков правительства Британской Колумбии.

💸 Вымогатели:
— вымогатели Qilin зашифровали медицинские лаборатории в Лондоне;
— школа в Великобритании закрытлась из-за вымогательской кибератаки.

☄️ Утечки:
— утечка данных 500 тыс. клиентов Cooler Master;
— данные клиентов турецких сервисов доставки еды в открытом доступе;
— гуглотаблицы с данным отправлений СДЭК за апрель 2024 нашли в публичном доступе;
— утечка данных Московского городского открытого колледжа;
— в открытом доступе обнаружены данные пользователей и заказов интернет-магазина Технолав.

#фишинг #дайджест
  • 👍 4
  • ❤‍🔥 2
  • ⚡ 1
Post #521 1.22K
⚡️Вчера СДЭК подтвердил, что сбой в его работе связан с внешним воздействием.

Статистика по отрасли и наш опыт в практической безопасности позволяют предположить, что если это был взлом — то он произошел по одному из двух сценариев. 

🕵🏻‍♀️ Как, по нашему мнению, взломали СДЭК, и что нужно сделать, чтобы уменьшить вероятность таких инцидентов в компаниях, — читайте в статье на Хабре: https://habr.com/ru/companies/StartX/articles/819685/

#разбор_атаки
  • ❤‍🔥 13
  • 👍 4
  • 🐳 2
  • 🤨 1
  • 😐 1
Post #520 1.29K
Обзор новостей информационной безопасности с 24 по 30 мая 2024 года

Киберкампании:

— троян AllaKore атакует банки Бразилии;
— вредоносная сборка браузера Arc для Windows распрострается через рекламу в Google;
— мошенники обманывают любителей по-быстрому получить права.

Мобильная безопасность:
— более 90 приложений в Google Play распространяли вредоносное ПО.

Инциденты:
— утечка 2500 служебных документов раскрывает неудобные секреты поисковых алгоритмов Google;
— хакерская группировка заявила о взломе логистической компании СДЭК.

Вымогатели:
— клиника Affiliated Dermatologists стала жертвой вымогателей.


#фишинг #дайджест
  • 👍 3
Post #513 1.19K
Скажите «Сыыыр»

Многие слышали о бесплатном сыре, который бывает только в мышеловках. Но когда людям предлагают бесплатно запечатлеть свою красоту в профессиональной фотостудии, об этой поучительной истории они почему-то не вспоминают. Возможно, потому что платить всё-таки приходится. Дважды.

В новом выпуске карточек рассказали о схеме обмана доверчивых начинающих фотомоделей.

👊🏻 Отличать настоящие услуги от поддельных научит Start AWR.

#startx_cards #разбор_атаки
  • ❤‍🔥 8
  • 👍 6
  • ⚡ 4
  • 😈 1
Post #511 871
🏆 Итоги PHDays 2

Победили в конкурсе IDS Bypass. На киберфесте наш Chief Hacking Officer Артемий Богданов каждый год участвует в конкурсах по «белому» хакингу. В этот раз он решил все семь задач и занял первое место в конкурсе IDS Bypass — из 170 участников Артемий первый обошел защиту IDS и сдал флаг.

Выступили с докладом в треке Secure Development. Наши эксперты по безопасности Даниил Кориненко и Алексей Григорьев на примерах показали аудитории, как налаживание контакта между разработкой и безопасностью облегчает всем работу.

Безопасная разработка не должна быть чем-то неподъемным, канцелярским и нудным — иногда достаточно просто поговорить и спросить, как изначально сделать все правильно.

👉🏻 Смотрите доклад по ссылке: https://phdays.com/forum/broadcast/?talk=784&tag=secure-development
  • ❤‍🔥 20
  • 🏆 11
  • 👍 8
Post #510 1.09K
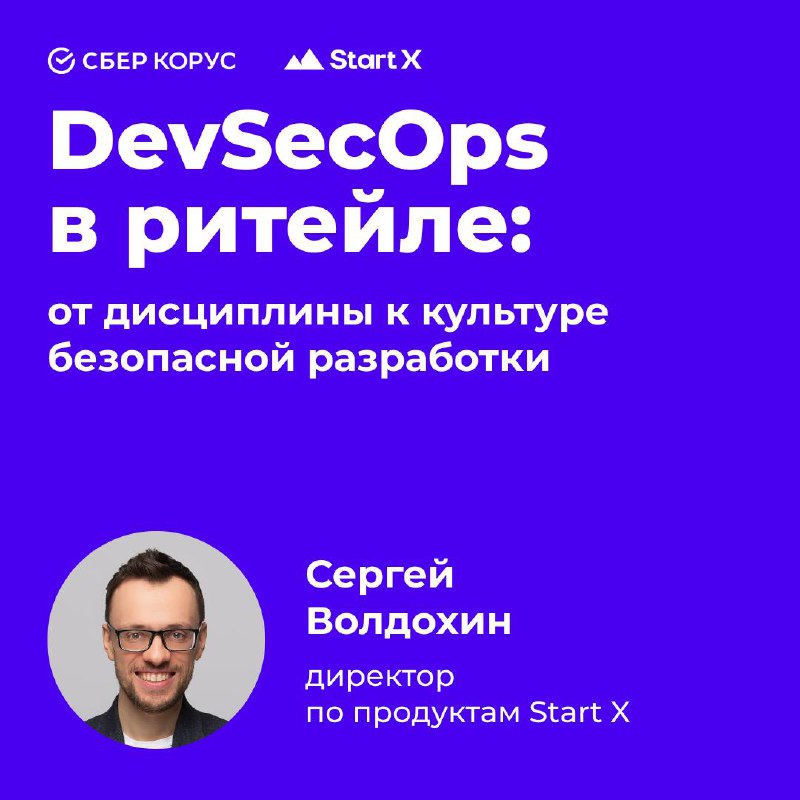
Выступаем на конференции Сфера CyberSecurity

Директор по продуктам экосистемы Start X Сергей Волдохин расскажет о культуре безопасной разработки и идеальном процессе DevSecOps.

📍Старт Хаб на Красном Октябре
📅 30-го мая
⌚ 13:00, блок «Безопасная разработка»

А на стенде Start X кибермаг предскажет возможные атаки на компанию, связанные с угрозами человеческого фактора на внешней поверхности атаки.

👉 Регистрируйтесь на конференцию: https://promo.esphere.ru/cybersecurity
  • ❤‍🔥 11
  • 👍 7
  • 🏆 6
Post #509 956
Обзор новостей информационной безопасности с 17 по 23 мая 2024 года

⚠️ Киберкампании:
— оживший банковский троян Grandoreiro;
— читай наоборот: киберкампания CLOUD#REVERSER использует Unicode для маскировки имён файлов на облачных дисках.

😂 Инциденты:
— утечка данных покупателей и заказчиком интернет-магазина;
— кто же установил шпионское ПО на компьютеры сети отелей?
— масштабный взлом игровой блокчейн-платформы Gala Games;
— взлом американской радиорелейной лиги.

💸 Вымогатели:
— Cactus всё-таки похитили данные у OmniVision.

#фишинг #дайджест
  • 👍 3
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →