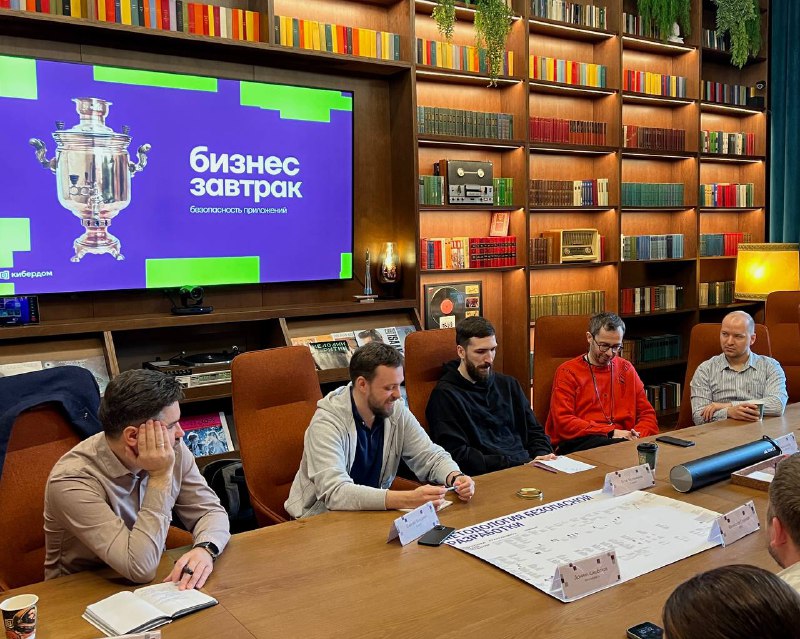
Обсудили, как выстраивать безопасность приложений не ради галочки, а чтобы работало. Благодаря нашей методологии по безопасной разработке разговор быстро перешел от общих рассуждений к конкретным шагам.
Делимся главными выводами ⬇️
❄ Разработчики часто «не слышат» безопасников, потому что с ними просто никто нормально не разговаривает. Дело не в нежелании, а в том, что обращения для тех.поддержки без контекста и баги без объяснений — не способ наводить порядок.
❄ Одни компании латают уязвимости и ошибки в коде, другие меняют архитектуру — значит, у вторых настоящие appsec-инженеры, не просто сканер и галочка в процессе.
❄ AI пока не спасает от всего. Без эксперта нейросеть либо даст ложное срабатывание, либо утонет в отчётах и поверхностных рекомендациях. Но её уже можно встраивать во вспомогательные процессы — подсказки, поиск проблем и обучение.
❄ Ошибки в коде повторяются, потому что никто не копает в корень. Работа с архитектурой и обучение команды важнее любой автоматизации.
❄ Безопасность приложения начинается ещё на этапе идеи. Если не задать правильные вопросы сразу, потом будет поздно, неприятно и дорого.
❄ Информационная безопасность всегда про командную игру. Appsec без связи с разработкой, продуктом, QA и архитектурой не имеет смысла.
Безопасные приложения — это не результат покупного анализа кода (SAST) или новых фреймворков. Это люди, процессы и культура в команде и в голове каждого.