
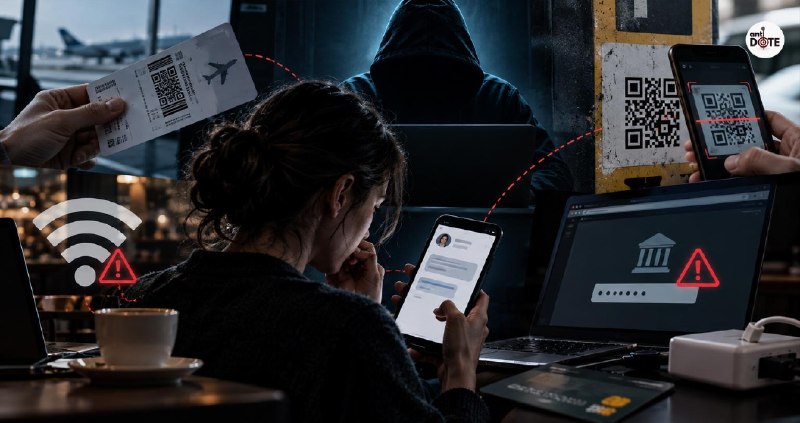
Выложили посадочный талон в сторис? Подключились к бесплатному Wi-Fi? Отсканировали QR-код на парковке? Используете один пароль для нескольких сайтов? Всё это при определённых обстоятельствах может сыграть на руку мошенникам.
🗓️ Октябрь — месяц кибербезопасности. Организация Global Cyber Alliance подготовила советы по защите от мошенников. Мы выбрали самое интересное ⬇️
🎭 1. Когда мошенник знает о вас слишком много
Вам пишет «коллега», который знает вашу должность и подробности недавней командировки. Просит открыть документ. Откуда информация? Возможно, из ваших соцсетей.
Что делать: не публикуйте билеты с QR-кодами, адреса и другие личные данные. Ограничьте доступ к геолокации и публикациям.
💬 2. «Это я, срочно переведи деньги!»
Сообщение пришло с настоящего аккаунта друга, но его могли взломать. Особенно подозрительно, если вас торопят или просят никому не рассказывать.
Что делать: перезвоните знакомому по известному номеру и уточните просьбу.
📱 3. QR-код, который ведёт не туда
Мошенники могут наклеить свой QR-код поверх настоящего — например, на парковке. Вместо оплаты вы попадёте на сайт для кражи банковских данных.
Что делать: проверяйте адрес сайта. Если код выглядит переклеенным, используйте другой способ оплаты.
📶 4. Бесплатный Wi-Fi, который может оказаться чужим
В кафе две сети: Coffee_Free и Coffee_Free_5G. Одна может принадлежать мошенникам и перенаправлять пользователей на поддельные сайты.
Что делать: уточняйте название сети у сотрудников и проверяйте адреса сайтов.
🔌 5. Зарядка, которую лучше обойти стороной
Бесплатный USB-порт в аэропорту обычно безопасен, но специально модифицированные разъёмы и кабели могут использоваться для атак.
Что делать: используйте собственный адаптер с розеткой или пауэрбанк.
🔑 6. Один пароль — несколько взломанных аккаунтов
Пароль от интернет-магазина попал в утечку? Если такой же стоит на почте, мошенники могут получить доступ и к ней, а затем — к другим аккаунтам.
Что делать: используйте уникальные пароли, менеджер паролей и многофакторную аутентификацию.
💻 7. Кнопка «Обновить позже» тоже имеет значение
Обновления устраняют уязвимости, которыми пользуются злоумышленники.
Что делать: включите автоматические обновления, не отключайте встроенную защиту и сохраняйте резервные копии важных файлов.
🕵️ 8. Замочек в браузере — не знак качества
Даже мошеннический сайт может иметь HTTPS, аккуратный дизайн и логотип банка. Шифрование защищает соединение, но не гарантирует подлинность сайта.
Что делать: проверяйте доменное имя. Для входа в банк используйте официальное приложение или сохранённую закладку.
📌 Цифровые атаки часто начинаются с обычных действий. Лучшая защита — проверять отправителей, не спешить с платежами и беречь личные данные.
🟢 Подписывайтесь, будет интересно։ t.me/antiDote_tg