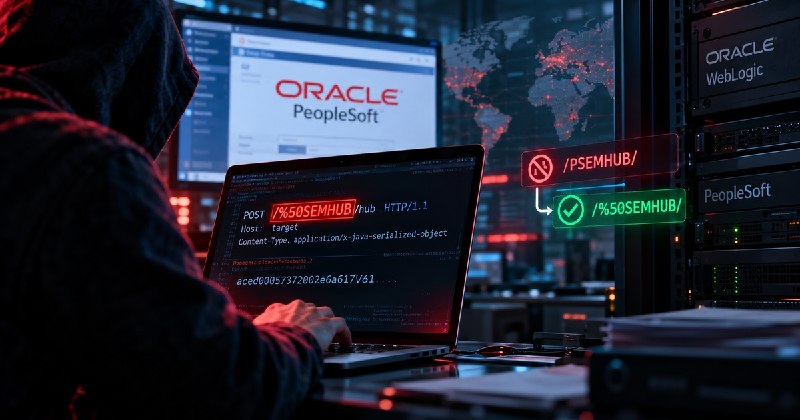
⚡️ ShinyHunters снова массово атакуют Oracle PeopleSoft. Для обхода защиты им хватило одного закодированного символа
В июне Oracle закрыла критическую CVE-2026-35273 с оценкой 9,8 из 10. Часть компаний вместо установки патча ограничила доступ к уязвимому /PSEMHUB/ через WAF.
Теперь ShinyHunters обращаются к /%50SEMHUB/, где %50 — закодированная буква P.
Некоторые WAF видят другую строку и пропускают запрос. WebLogic декодирует адрес, и запрос снова попадает в уязвимый компонент.
Mandiant и Google Threat Intelligence Group уже нашли веб-шеллы на десятках систем по всему миру: среди целей университеты, ИТ-компании, медицинские, транспортные и другие организации.
После взлома атакующие используют веб-шеллы, бэкдор SIDEEYE для кражи учетных данных, Neo-reGeorg для туннелей во внутреннюю сеть и MeshAgent для удаленного доступа.
https://anonhaven.com/news/shinyhunters-vnov-obhodyat-zashitu-oracle-peoplesoft/
@Anonhaven | anonhaven.com➡
Post #497
18