TGViewer
Channel Public Channel
اندروید | امنیت و هک

اندروید | امنیت و هک

@androidsec_fa

Android Security & Hacking | فارسی
Subscribers
315
Photos
42
Videos
14
Links
135

Showing posts older than #196 · Back to latest

Older Posts 20 shown
Post #195 187
سلام بچه‌ها این یک کرم هستش به نام weworm که تیم calif داخل اپلیکیشن وی چت پیدا کرده.

حالا همینطور که ویدیو رو هم دارید می‌بینید روند کارش به چه صورته به این صورته که میاد از طریق یه گوشی پیکسل به یه گوشی ios یه تماس می‌گیرم و همین که تماس ایجاد میشه اون باگ اتفاق می‌افته و می‌تونه اجرای کد یا همون RCE توی گوشی قربانی به دست بیاره حالا توی ویدیو هم مشخصه که به صورت یک کرم عمل می‌کنه یعنی علاوه بر اینکه اون گوشی قربانی هک میشه به تمام کانتکت‌های اون قربانی تماس گرفته می‌شه و مثل کرم می‌لوله جلو میره و بقیه گوشی ها رو هم آلوده می‌کنه.

نیازی هم نیست کاربر جواب بده حتی اگه رد تماسم بده مشکلی پیش نمیاد و این روند آلوده‌سازی به صورت 0-click هستش و نیازی به حتی کلیک از سمت کاربر هم نداره.

باگ یک خرابی حافظه (Memory Corruption) در پشته VoIP WeChat بوده که تیم Calif اومده اون رو گزارش داده و Tencent بعد از بررسی و پچ کردن اومده نسخه‌های اندروید 8.0.77 و iOS 8.0.76 را منتشر کرد.

در ۲۸ اوت، Calif تأیید کرد که اکسپلویت در سمت سرور برای همه کاربران خنثی شده است.

حالا لینک مقاله هست می‌تونید بخونید ولی در نظر داشته باشید که جزئیات فنی فعلاً منتشر نشده.

جالبیش اینه که این باگ رو در دو روز پیدا کردن و اینکه بخوام به صورت کرمش کنن یه هفته زمان برده در صورتی که پیدا کردن یه همچین باگی با تیم‌های تخصصی خیلی سنگین ماه‌ها زمان می‌برده ولی الان خیلی سریع می‌تونن پیداش کنن.

🔗 لینک مقاله کامل:
https://calif.io/research/weworm

📢 کانال تلگرام:
@androidSec_fa

#امنیت #WeChat #WeWorm #ZeroClick #آسیب_پذیری #هک #امنیت_موبایل #اندروید #iOS #Calif #Tencent #امنیت_سایبری #RCE #کرم_رایانه_ای #هوش_مصنوعی #AI
Calif WeWorm The first zero-click worm to spread through WeChat calls across iOS and Android.
  • 👍 3
  • ❤ 1
Post #194 216
بچه‌ها این یه مقاله جدیده که اومده یه بدافزاری رو بررسی کرده که هم RAT هستش هم worm به این صورت که هم کل دیتای گوشی رو می‌گیره ارسال می‌کنه سمت سرورهای خودش و هم اینکه توی شبکه‌ای که موبایل هست شروع می‌کنه به اسکن کردن و پورت‌های adb از اون دور و بر رو شناسایی می‌کنه به اونا دستور می‌فرسته و اونا رو هم آلوده می‌کنه.

این دسترسی ADB رو هم از طریق Accessibility که توی برنامه از کاربر می‌گیره توی گوشی فعال می‌کنه و به این دسترسی می‌رسه.

یه سری کارهای ضد تحلیل هم انجام داده برای بحث فریدا و تشخیص کد ه حالا به صورت مفصل داخل مقاله هست که می‌تونید بخونید.

🔗 مطالعه مقاله کامل:
https://darkatlas.io/blog/hagaseca-inside-a-packed-android-rat-loader

🆔 @androidSec_fa

#Android #Malware #Hagaseca #RAT #CyberSecurity #ADB #AndroidSecurity #Badafzar #Darkatlas
  • 👍 3
Post #193 214
اندروید | امنیت و هک سلام بچه ها این یه ریپوئه که میاد برنامه رو که توی گوگل پلی هست رو privacy policy اش رو با LLM بررسی میکنه. میاد اون privacy policy که داخل گوگل پلی هست رو میگیره و بعد با policy که خود برنامه نویس لینک اش رو داده بررسی میکنه اگر کانفیلیکتی باشه اون رو بهت…
این ریپو یادتون هست که اومده بود پرایویسی پالیسی اپلیکیشن رو اون چیزی که توی گوگل پلی ارائه داده بود بررسی می‌کرد.

این ریپو اومده یه ذره تخصصی‌تر اومده روی مینی اپ‌های تلگرام کار کرده که اونم اینطوری که اومده با appium مینی اپ شو اجرا کرده و کار کرده از برپ درخواست‌هایی که زده رو درآورده و با توجه به چیزی که مینی اپ داخل پالیسی گفته اومده الیسی مینی اپ رو با کاری که واقعاً داره انجام میده و دیتایی که واقعاً داره جمع می‌کنه بررسی کرده و اون گپ رو بهمون در آخر سر نشون میده.

لینک ریپو هست می‌تونید برید بررسی کنید.

📌 GitHub:
https://github.com/Mobile-IoT-Security-Lab/TeleGapper

🔗 Channel: @androidSec_fa

#AndroidSecurity #Android #Telegram #TelegramMiniApp #MiniApps #Privacy #PrivacySecurity #MobileSecurity #CyberSecurity #AppSec #WebSecurity #BurpSuite #Appium #DynamicAnalysis #SecurityResearch #OpenSource
GitHub GitHub - Mobile-IoT-Security-Lab/TeleGapper: Black Box Dynamic Analysis Telegram Mini App Tool to detect Privacy Policy Violations Black Box Dynamic Analysis Telegram Mini App Tool to detect Privacy Policy Violations - Mobile-IoT-Security-Lab/TeleGapper
  • 👍 3
Post #191 150
سلام بچه‌ها تیم موبایل هکر اومده یه آسیب پذیری رو بررسی کرده و POCاش رو ارائه داده.

آسیب پذیری CVE-2026-28576 رو تیم GrapheneOS گزارش داده اما تیم موبایل هکر اومده روش کار کرده و POCاش رو ارائه داده.

توی اندروید ۱۷ گوگل اومده یه ویژگی اضافه کرده که به جای اینکه کل دسترسی مخاطبین رو از کاربر اپلیکیشن بخواد بگیره می‌تونه بیاد مثل عکس که یه دونه رو میاد کاربر انتخاب می‌کنه و دسترسی همون یه دونه عکس رو به اپلیکیشن میده اینجا هم لیست مخاطبین کاربر بیاد بالا کاربری مخاطب انتخاب کنه و فقط دسترسی همون یه دونه مخاطب رو به اپلیکیشن بده.

این ویژگی که قراره تو اندروید ۱۷ بیاد و حالا این تیم اومده چیو بررسی کرده متوجه شده که می‌تونه توی اون درخواستی که برای provider می‌فرسته یه sql injection بزنه و دونه دونه مخاطبین کاربرو از موبایل طرف بکشه بیرون.

کاربر یه دسترسی بهش داده اما با همون یه دونه دسترسی و بدون حتی نوشتن یک permission در manifest برنامه کل مخاطبین گوشی رو در بیاره.

حالا جزئیات فنی که چه ایرادی داشته و اون checker function چه ضعف‌هایی داشتند رو داخل مقاله آورده می‌تونید برید جزئیاتش رو مطالعه کنید و بررسی کنید.

من لینک ریپور هم براتون آوردم.

🔗 مقاله کامل:
https://www.mobilehackinglab.com/blog/cve-2026-28576-contacts-provider-sqli

💻 مخزن PoC:
https://github.com/mobilehackinglab/CVE-2026-28576-poc

📢 کانال ما:
@androidSec_fa

#Android #Security #SQLInjection #CVE #Android17 #MobileHacking #ContactsProvider #Infosec #Cybersecurity #AndroidSecurity #Exploit #PoC #MobileSecurity #Vulnerability #CVE_2026_28576 #PermissionBypass #CompatChange #GrapheneOS #MobileHackingLab
Mobilehackinglab SQL Injection Still Exists, Even in Android: One Picked Contact, Every Contact (CVE-2026-28576) — Mobile Hacking Lab SQL injection still exists, even in Android 17. A targetSdk compat gate skips the Contacts Provider's new strict-SQL checks, turning a single-contact picker grant into a full contacts database dump. Full PoC with the real system picker (CVE-2026-28576).
  • 👍 4
Post #190 201
سلام بچه‌ها این یه مقاله هست که یه ویدیو یوتیوبم داخلش داره که اومده ابزار قدرتمند Chameleon ultra رو معرفی کرده که برای کار روی RFID و nfc هستش.

این ابزار یه ابزار متن باز هستش که برای یه سری کارها برای کارت‌های که به صورت nfc کار می‌کنند کاربرد دارند.

این‌ ابزار به این صورته که ۸ اسلات رم داره و می‌تونه در آن واحد ۸ کارت رو داخلش داشته باش و مدیریت کنه و بینشون سوئیچ کنه. و اینکه قابلیت این رو داره یه کارت رو بتونه کامل اطلاعاتشو بخونه و بتونه یه حالت کپی ازش روی یه کارت خام ایجاد کنه و اینکه خودش به صورت یه شبیه ساز روی یک کدوم از اون اسلاتهاش بتونه اطلاعات کارت رو قرار بده و خودش رو در نقش کارت قرار بده یک نکته‌ای هم که داخل مقاله اومده گفته اینه که کارت‌های جدید و مدرن امکان کپی و کلون کردن نیست و هیچ دستگاه جادویی هم وجود نداره که بیاد همه کارت‌ها رو بتونه کلون کنه و یه کپی ازش بسازه ولی این خیلی از این کارها رو انجام میده.

حالا لینک مقاله رو گذاشتم لینک ویدیو هم داخلشه می‌تونید برید مطالعه کنید و بخونید و بررسی کنید.

📖 مطالعه کامل مقاله:
🔗 https://www.mobile-hacker.com/2026/09/07/chameleon-ultra-guide-to-rfid-reading-emulation-and-testing/

📢 کانال ما:
🆔 @androidSec_fa

#ChameleonUltra #RFID #NFC #امنیت #هک_اخلاقی #SecurityResearch #Proxmark3 #FlipperZero #MIFARE #RFIDSecurity #NFCResearch #AndroidSecurity #MobileHacker #امنیت_سایبری #تست_نفوذ #CyberSecurity
Mobile Hacker Chameleon Ultra: Guide to RFID Reading, Emulation and Testing - Mobile Hacker Contactless cards and key fobs are now part of everyday life. They unlock apartment buildings, identify employees, open hotel rooms, record attendance and interact with electronic locks. Although many of these credentials look similar from the outside, the…
  • 👍 4
Post #188 120
سلام بچه‌ها یه محقق اومده روی یه زنجیره توی واتساپ کار کرده و به یک باگی رسیده.

این باگ هستش و یک هک پیچیده محسوب نمی‌شه. اونم به این صورته که باید به دو تا دیوایس دسترسی داشته باشیم هم دیوایس خودت و هم دیوایس قربانی.

به این صورته که دیوایس قربانی اینترنت وصله و گوشیشم قفله حالا در نظر داشته باشید مثلا همکارتون باشه😎😂

میاید شما از موبایل خودتون با واتساپ طرف تماس تصویری می‌گیرید، گوشی طرف هم توی دستتونه و جواب می‌دید.

مرحله بعد با گوشی قربانی که در دستتونه میرید یه قسمتی داره برای بحث فیلتر هستش و اونجا میشه با meta ai یه عکس از گالری رو انتخاب کنید و با ai ویرایش کنید و به عنوان effect یا چیز دیگه‌ای توی ویدیو کال بذارید.

خوب حالا با کجاست؟ آفرین گوشی قربانی که قفل هست شما الان دقیقاً تو گالری شید و می‌تونید کل عکس‌های خصوصی طرفو ببینید.

این به خودی خود یه باگ سیستمی نیست که مثلاً هک شده باشه و این داستان‌ها و یک ترفند باحالیه.

خود واتساپ بر اساس دسترسی show alow all برای گالری و فایل‌ها بهش دادید داره میاد اینجا یه فیچریو بهتون نمایش میده اما چک نمی‌کنه که گوشی قفل هست یا نه.

این باگ رو محقق به گوگل و متا گزارش داده ولی گفته مثل اینکه فعلاً پچ نشده.

من هم اومدم تستی روی دو تا دیوایس کارشو انجام بدم حدود ۵۰ تا تماس ویدیو گرفتم و آخر سر متوجه شدم که این قابلیت meta ai نظر اکانت من که تو ایرانم نه برای اکانتمون طرف مقابل فعال نیست و نتونستم بررسیش کنم که آیا واقعاً امکانش هست یا نه! ولی تلاشم رو کردم.

هم ویدیو رو گذاشتم هم لینک مقاله رو اگه دوست داشتید می‌تونید برید بخونید.

📌 لینک مقاله کامل:
https://www.mobile-hacker.com/2026/09/02/whatsapp-lets-you-view-photos-without-unlocking-smartphone/

📢 آیدی کانال: @androidSec_fa

#امنیت_اندروید #واتساپ #آسیب_پذیری #Privacy #WhatsApp #AndroidSecurity #Vulnerability #Meta #Google #PoC
Mobile Hacker WhatsApp Lets You View Photos Without Unlocking Smartphone - Mobile Hacker Most people assume that once their phone is locked, their photos are protected from anyone who picks up the device. However, a behavior discovered Jose Rodriguez shows that photos may be accessible during an incoming WhatsApp video call, even while the phone…
  • 👍 4
  • ❤ 1
Post #187 228
سلام بچه‌ها این یه مقاله جدیده یه بدافزار جدید رو بررسی کرده که کاربرای اسپانیایی زبان در نظر گرفته حدود ۵۷۰ هزار نصب داشته اونجوری که بررسی کردند.

و اینکه اومدن داخل تیک تاک فیسبوک تبلیغات برای بحث استریم ویدیو به صورت رایگان گذاشتن و بعد کاربر که اومده روی لینک کلیک کرده رفته داخل تشخیص داده گوشی اندروید هست یا نیست اگه بود دانلود می‌کرد برنامه رو بعد از نصب مراحلش رو جلو می‌رفته.

کاری که بد افزار انجام می‌داده خودشو به عنوان لانچر اصلی ست می‌کرده یعنی این دسترسی رو از کاربر می‌خواسته و کاربر این دسترسی رو بهش می‌داده و بعد کاربر را مجبور می‌کرده با توجه به این دسترسی که داشته که آقا بیا اپلیکیشن اصلی یا بد افزار اصلی رو نصب کن.

بعد از اینکه بد افزار اصلی نصب می‌شد خودشو از حالت لانچر در می‌آورده و بعد بد افزار اصلی کار خودشو انجام می‌داده و جلو می‌برده بدافزار اصلی هم با استفاده از دسترسی Accessibility میومده کارشو جلو می‌برد و دیتای کاربرو می‌دزدیده.

حالا لینک مقاله رو براتون گذاشتم می‌تونید برید جزئیات و ریزش رو خودتون مطالعه کنید و بخونید.

📄 مطالعهٔ کامل مقاله:
🔗 https://www.threatfabric.com/blogs/from-meta-ads-to-full-device-takeover-uncovering-streamrat

#StreamRat #AndroidSecurity #MobileMalware #BankingTrojan #ThreatFabric #InfoSec #CyberSecurity #AndroidHacking #MaaS #Phishing #MetaAds #TikTokScam #AccessibilityAbuse #VPNFlaw #CyberThreat #AndroidVulnerability #InfoSecIran #androidSec_fa

👨‍💻 کانال تخصصی امنیت اندروید:
@androidSec_fa
ThreatFabric Uncovering StreamRat: From Meta Ads to Full Device Takeover ThreatFabric researchers have uncovered StreamRat, a new Android banking trojan promoted to Spanish-speaking users through Meta and TikTok advertisements.
  • 👍 3
  • ❤ 1
Post #186 212
سلام بچه‌ها این یه مقاله جدیده که یک فردی اومده اپلیکیشن Acode رو بررسی کرده و یک باگی که روش وجود داشته از قبل و الان رفع شده رو به صورت تمرینی جلو رفته و پیدا کرد و به poc رسیده.

در رابطه با برنامه Acode بهتون بگم که با cordova نوشته شده و این برنامه برنامه‌ایه که به صورت ویرایشگر کد اندرویدیه.

پلتفرم cordova یه پلتفرمیه که میاد فایل‌های html css js رو تبدیل به کد اندرویدی نیتیو می‌کنه و در قالب یک وب ویو میارتش بالا و به کاربر نمایش میده.

حالا این باگ یه باگ xss بوده و این میره پیداش می‌کنه و نکته مهم این هستش که این اپلیکیشن اپن سورس و این محقق دیگه نمیره کارای مهندسی معکوس اپلیکیشن انجام بده مستقیم از روی سورس میاد انجام میده و به باگ می‌رسه.

حالا مراحلی که انجام داده و جزئیاتش توی مقاله هست می‌تونید برید مطالعه کنید.

در کل چون اپلیکیشن با cordova نوشته شده وقتی یه xss پیدا بشه فراتر از یه باگ ساده داخل وب ویو و می‌تونی تقریباً کنترل اپلیکیشنو به دست بگیری.

📖 مطالعه مقاله:
https://hackmd.io/@sal/Reproducing-the-Acode-Zero-Day-Vulnerability

📌 کانال: @androidSec_fa

#AndroidSecurity #AndroidPentesting #WebView #Cordova #XSS #ZeroDay #Acode #CyberSecurity #BugBounty #MobileSecurity #AppSec #VulnerabilityResearch #امنیت_اندروید #امنیت_سایبری
HackMD Reproducing the Acode Zero Day Vulnerability - HackMD Hello friends, in this blog we’re going to talk about a challenge I took while learning Android Security. I took this challenge while following a really great Android security course on Hextree. The course is sponsored by Google, and the material is excellent…
  • 👍 3
  • ❤ 1
Post #185 257
سلام بچه‌ها این یه مقاله جدیده که یه حرکت خیلی باحال زده اونم اینه که اومدن توی پلتفرم indeed مهاجم‌ها آگهی زدن برای استخدام برنامه نویس و بعد که برنامه نویس اومده اپلای کرده بهش گفتن این اپ برای مصاحبه یا تایید هویت و چیزهای این شکلی روی گوشی اندروید نصب کن طرف هم نصب می‌کنه بعد نگو که این یه بدافزاره که داره دسترسی Accessibility می‌گیره وی پی ان فعال می‌کنه و بدافزار اصلی رو نصب می‌کنه و کنترل گوشی برنامه نویس‌ها دست می‌گیره.😂😂

پلتفرم indeed هم اومده گفته که اگه کسی اومد اپ گفت نصب کنید و این داستانا اعتنا نکنید هرگونه مصاحبه یا چیز دیگه‌ای توی خود مرورگر و از خود سایت داره انجام می‌شه.

حالا لینک مقاله است می‌تونید برید خودتون ببینید چیز خاصی نگفته کلاً همین چیزا رو گفته.

دارم پستش رو می‌ذارم خودم خندم داره می‌گیره😁😁.

🔗 متن کامل گزارش:
https://www.malwarebytes.com/blog/scams/2026/08/beware-of-fake-indeed-interview-apps-used-to-install-spyware

📌 کانال: @androidSec_fa

#امنیت_سایبری #امنیت_اندروید #اندروید #بدافزار #جاسوس_افزار #Spyware #Android #Malware #Indeed #CyberSecurity #ThreatIntelligence #Scam #فیشینگ #کلاهبرداری_آنلاین #امنیت_اطلاعات
Malwarebytes Beware of fake Indeed interview apps used to install spyware Scammers are posing as employers on Indeed to trick job seekers into installing fake Android interview apps that deliver malware.
  • 👍 3
  • 😁 3
Post #184 329
سلام بچه ها این یه ریپوئه که میاد برنامه رو که توی گوگل پلی هست رو privacy policy اش رو با LLM بررسی میکنه. میاد اون privacy policy که داخل گوگل پلی هست رو میگیره و بعد با policy که خود برنامه نویس لینک اش رو داده بررسی میکنه اگر کانفیلیکتی باشه اون رو بهت میگه و این کار رو با LLM انجام میده.

دلیل اینکه این رو درست کردن این بوده که روی طیف عظیمی از اپ‌ها اومدن تست کردن دیدن توی policy گوگل پلی یه چیزی رو نگفته ولی در policy خودش گفته، که این کار رو داره برای یه کار خاصی انجام میده، مثلا توی policy گوگل حرفی از contact نزده اما توی policy لینک اش اومده گفته که ما مخاطبین شما رو برای ارتباط داخل اپ جمع آوری میکنیم.

هم لینک مقاله هست و هم لینک ریپو دوست داشتید میتونید برید بررسی کنید.

🔗 GitHub Repository:
https://github.com/Mobile-IoT-Security-Lab/PolicyGapper

📚 پروژه بر پایه‌ی مقاله‌ی:
https://arxiv.org/abs/2604.16128
━━━━━━━━━━━━━━

📌 کانال Android Security فارسی
@androidSec_fa

#AndroidSecurity #Android #Privacy #MobileSecurity #AppSec #LLM #AI #GooglePlay #DataSafety #PrivacyPolicy #CyberSecurity #SecurityResearch #AndroidSec
GitHub GitHub - Mobile-IoT-Security-Lab/PolicyGapper: This repository proposes a novel methodology for automated privacy compliance analysis… This repository proposes a novel methodology for automated privacy compliance analysis of mobile applications based on multi-prompt Large Language Model (LLM) cooperation. The framework applies to ...
  • 👍 5
Post #183 233
سلام بچه‌ها این یه مقاله است که اومده را بحث تحقیق روی کارت‌های ‏nfc و RFID کارکرده و کارکردش به این صورته که بیاد ابزار uConsole به Proxmark3 متصل کنه تا یک دستگاه قابل حمل برای بررسی این چیزا داشته باشه.

حالا ریز مقاله و جزئیات کاری که انجام داد و پیاده سازی کرده و بالا آورده توی مقاله هستش می‌تونید بخونید پایین براتون گذاشتم.

📖 مطالعه مقاله کامل:
https://www.mobile-hacker.com/2026/08/31/how-to-install-proxmark3-on-the-clockworkpi-uconsole/

📢 کانال:
@androidSec_fa

#Proxmark3 #RFID #NFC #uConsole #ClockworkPi #CyberSecurity #هک #امنیت #امنیت_سایبری #RFID #NFC #AndroidSec
  • 👍 4
  • 😁 1
Post #182 235
سلام بچه‌ها این یه پروژه MCP server هستش که میاد جدید jadx رو به یک ai مثل کلاود، جی پی تی یا دیپسیک متصل می‌کنه و می‌تونید ازش استفاده کنید.

این mcp server حدود ۲۷ ابزار به ai ‌میتونه ارائه بده که توی ریپوش هست می‌تونید بررسی کنید.

🔗 ریپو:
https://github.com/0xdad0/jadx-mcp

📢 کانال:
@androidSec_fa

#AndroidSecurity #ReverseEngineering #AndroidRE #JADX #MCP #AI #Claude #APK #MobileSecurity #CyberSecurity #AndroidSec
GitHub GitHub - 0xdad0/jadx-mcp: MCP (Model Context Protocol) server as a jadx-gui plugin. Lets an AI client (Claude Code, Claude Desktop… MCP (Model Context Protocol) server as a jadx-gui plugin. Lets an AI client (Claude Code, Claude Desktop, or any MCP client) analyze the app currently loaded in jadx-gui. - 0xdad0/jadx-mcp
  • 👍 3
Post #181 188
سلام بچه‌ها یه تیم امنیتی اومده اپلیکیشن بیت چت که همون اپلیکیشن مبتنی بر بلوتوث هستش و برای مواقعی که اینترنت نیست و از این داستان استفاده می‌شه یه آسیب پذیری پیدا کرده.

اونم اینه که روی اپ ios فقط هستش و به این صورته که به هر کسی می‌تونی پیام بدی بدون تایید طرف و حتی اگر هم طرف مقابل تورو بلاک کرده باشه می‌تونی پیام بفرستی تو کشش می‌مونه و برای دیگران هم ارسال میشه بدون اینکه هویتت لو بره و کل شبکه اون منطقه رو می‌تونی به هم بریزی.

لینک مقاله رو پایین براتون گذاشتم می‌تونید برید مطالعه کنید.

🔗 لینک مقاله کامل:
https://barghest.asia/blog/bitchat-cache-poisoning/

#آسیب_پذیری #امنیت_سایبری #BitChat #بلوتوث #مش #iOS #اندروید #اخبار_امنیت
Barghest BitChat cache poisoning and replay in Bluetooth mesh BARGHEST found a cache poisoning attack in BitChat and replay flaw in BLE mesh synchronization that enabled durable network disruption before patching.
  • 👍 3
Post #180 212
سلام بچه‌ها این یه مقاله جدیده که اومده یه بدافزاره که به صورت بات نت داره عمل می‌کنه رو بررسی کرده.

کسپرسکی بررسی کرده و دیده روی نمایشگر خودروها با نام Head Unit اومدن دیدن یه بخشی بوده برای بررسی آپدیت سیستم عامل که برخیا از اون دارن استفاده می‌کنند و آپدیت برنامه‌ها و سیستم عامل را از سرور می‌گیرند.

مهاجم تونسته دسترسی بگیره و گفته فلان فایل رو نصب و اجرا کن حالا این بدافزار تو چند مرحله نصب شده اما از اونجایی که کارایی زیاد و دیتای روی این دستگاه نیست فقط و فقط از این دستگاه به عنوان بات نت استفاده کرده برای حملات دیداس و این شکل چیزها.

لینک مقاله رو براتون گذاشتم می‌تونید مطالعه کنید.

📖 مطالعه گزارش کامل Kaspersky:
https://securelist.com/android-head-unit-malware/121106/

🔔 @androidSec_fa

#AndroidSecurity #AndroidMalware #CyberSecurity #AutomotiveSecurity #CarHacking #Android #Malware #IoT #BADBOX #Botnet #ProxyBotnet #Kaspersky #ThreatIntelligence #MobileSecurity #امنیت_سایبری #امنیت_اندروید #بدافزار #هک #خودرو
  • 👍 3
Post #179 251
سلام بچه‌ها این یک مقاله از ThreatFabric که اومده یه بدافزار جدید به نام Manic هستش رو بررسی کرده.

این بد افزار هم یه جورایی دیتای کاربرو می‌دزده و کنترل گوشی رو به دست می‌گیره، هم اطلاعات بانکی افراد - و اونطوری که مشخصه بیشتر برای سربازهای اوکراینی و کشور اوکراین و بریتانیا و کشورهای اروپایی هستش. ولی با توجه به سورس کدش و بررسی‌هایی که انجام دادند اپلیکیشن‌های بانکی روسیه رو هم در نظر می‌گیره یعنی همه طرف است.

یک نکته باحالی که داشت این بود که میاد از طریق وای فای دایرکت و بلوتوث دستگاه‌های اطراف رو شناسایی می‌کنه و اطلاعاتی رو که جمع کرده از طریق اون‌ها ارسال می‌کنم یعنی حتی اگه موبایل به اینترنت هم دسترسی نداشته باشه از طریق دیوایس‌های اطراف میاد اطلاعات رو به سمت سرور خودش ارسال می‌کنه.

لینک مقاله رو براتون گذاشتم می‌تونید برید دقیق مطالعه کنید.

🔗 مشاهده مقاله کامل:
https://www.threatfabric.com/blogs/manic-blend-between-banking-malware-and-spyware

📢 برای دریافت آخرین تحلیل‌های امنیت موبایل، به کانال ما بپیوندید:
@androidSec_fa

#بدافزار_اندروید #امنیت_موبایل #تهدید_سایبری #Manic #ThreatFabric #بانکداری_موبایل #جاسوس‌افزار #AndroidSecurity #MobileMalware #CyberThreat #Ukraine #WiFiMesh
ThreatFabric Manic: Blend between Banking Malware & Spyware Manic is a newly identified Android malware family with broad surveillance and remote-control capabilities, introducing an unusual Wi‑Fi mesh technique.
  • 👍 3
Post #178 218
سلام بچه‌ها این یه مقاله جدیده که یه محققی اومده یه بدافزاری رو که توی هند گسترش پیدا کرده رو بررسی کرده و دیده که یه بدافزاری مثل اینکه که به صورت اول دراپر هستش یعنی یه اپ نصب می‌کنی بعد اپ اصلیو نصب می‌کنی که بدافزاره.

فایل برنامه از طریق واتساپ برای کار برای هندی ارسال میشه که نمی‌دونم جریمه رانندگی داری و از این داستان‌ها و یه نکته دیگه‌ای که بوده خیلی جالب بوده اینه که این اپلیکیشن مثل اینکه اطلاعاتشو وارد یک فایر بیس دیتابیسی می‌کرده که اسم پروژه به نام حزب حاکم هند بوده و متوجه شده که دیتابیس فایر بیس این حالت خوندنش بازه یعنی readable هستش و حدود ۷۸ تا یوزر داشته به همراه پیامک‌هاشون.

در کل بد افزار برای دزدی‌ها حساب‌های بانکی و صفحات فیشینگ و اینجور موضوعات بوده که لینک مقاله رو پایین گذاشتم می‌تونید برید مطالعه کنید و بخونید.

📄 مطالعه مقاله کامل:
https://medium.com/@singhbkn07/78-victims-one-lazy-key-and-a-firebase-named-after-indias-ruling-party-62cf0ad0380e

کانال تخصصی امنیت اندروید:
@androidSec_fa

#امنیت_اندروید #بدافزار #فیشینگ #هک_بانکی #AndroidSecurity #Malware #Phishing #UPI #Firebase #مبارزه_با_جرایم_سایبری
Medium 78 Victims, One Lazy Key, and a Firebase Named After India’s Ruling Party A researcher’s account of dismantling a fake traffic-challan APK that hides an SMS-intercepting, UPI-hijacking trojan — and stumbling onto…
  • 👍 3
Post #177 258
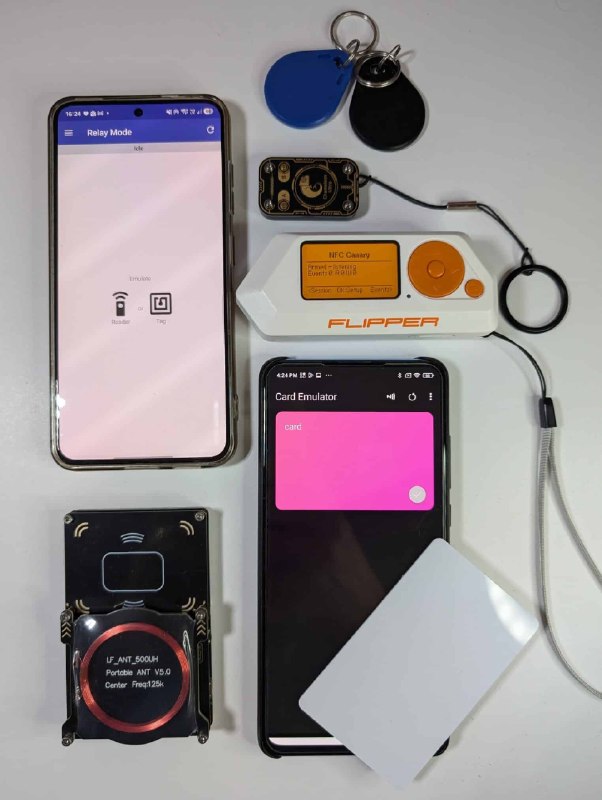
سلام بچه‌ها این مقاله و ویدیوی داخلش، به این صورته که اومده بحث nfc رله رو بررسی کرده. بحث nfc رو که خود شما می‌دونید به چه صورته اما امکان داره با ارتباط فیزیکی کارت یا اون دستگاه nfc دارتون با یک شی ناشناس(که ماله هکر هستش) بتونه اون کارتی که دارید رو ازش یه کپی و کلون بگیره و یک جای دیگه از اطلاعات کارتتون روی یه کارت دیگه استفاده کنه.

خود این مبحث کپی کردن و کلون کردن کارت‌های nfc الان دیگه به اون صورت راحت نیست اما یک سری کارت‌های ضعیف هستند که راحت کپی میشن و خیلی جاها داریم که ازش استفاده می‌کنیم.

حالا یک مورد حملاتی هست به این صورت که اگه یه نفر نزدیکتون رد شه این دستگاه نزدش باشه و سمت جیبتون بگیره، میتونه کپی و کلون رو انجام بده. یه جورایی مثلاً جیب بری اصطلاحا میشه بهش گفت باشه. شاید بتونه کارتی که دم دستتون هست رو کلون و کپی بگیر و ازش بتونه استفاده کنه.

این مقاله اومده برنامه‌ای به اسم NFC Canary معرفی کرده که این ابزار روی دستگاه‌های Flipper Zero اجرا میشه و به این صورته که اومده هر وقت اگر اون nfc داشت ارتباط برقرار می‌کرد یه ویبره‌ای می‌ره و بهتون یه هشدار میده.

این جلوی اتکو نمی‌گیره، جلوی کلون کردن رو نمی‌گیره، جلوی هیچ چیزیو نمی‌گیره - فقط یه هشدار بهتون میده. دلیل اینکه این ابزار معرفی شده اینه که از این مدل دزدی‌ها به شدت و زیاد داره استفاده میشه یه نگاهی هم به مقالات این کانال بندازی به این نکته می‌رسید و در کل یه چیز مناسبی هست. حالا نه توی ایران اما توی اروپا و کشورهای دیگه این مدل دزدی‌های دیجیتالی بسیار زیاد دیده میشه.

حالا لینک مقاله رو پایین براتون گذاشتم یک ویدیو یوتیوب هم داره می‌تونید برید ببینید و مطالعه کنید.

📌 برای مطالعهٔ کامل مقاله و جزئیات فنی:
🔗 https://www.mobile-hacker.com/2026/08/20/how-easy-is-it-to-scan-a-contactless-payment-and-access-card/

#امنیت_سایبری #NFC #کارت_بانکی #FlipperZero #حمله_رله‌ای #کلون_کارت #امنیت_پرداخت #androidSec_fa
Mobile Hacker How Easy Is It to Scan a Contactless Payment and Access Card? - Mobile Hacker I recently tested NFC Canary against several real-world tools used by security researchers and penetration testers, and it raises an interesting question
  • 👍 4
Post #176 303
سلام بچه‌ها این یک مقاله از شرکت zLabs هستش که اومده بدافزار «ToxicPanda 2.0» رو بررسی کرده.

این نسخه پیشرفته‌تر از نسخه قبلی هست چرا که توی نسخه قبلیش حدود ۱۶ اپلیکیشن بانکی را می‌تونستن هدف قرار بگیره و پولاشونو بدزده اما الان می‌تونه ۳۴۹ اپلیکیشن رو را بگیره نه فقط بانکی بلکه کیف پول و بقیه اپ‌های مالی رو.

حرکتی که داره می‌زنه مثل همون بدافزارهای قبلی داره وی‌پی‌ان را فعال می‌کنه تا اینکه بتونه جلوی اسکن اپلیکیشن توسط گوگل پلی رو بگیره.

با دسترسی Accessibility هم که میگیره، میره پین اپلیکیشن‌های بانکی و پین خود گوشی رو در بیاره و از طریق دسترسی adb که خودش هم میاد فعالش می‌کنه یه سری کارای دیگه انجام میده مثلاً می‌خوای دسترسی میده خودشو توی یه سری لیست استثنا قرار میده برای باتری و چیزهای مختلف که حالا لینک مقاله رو پایین براتون گذاشتم می‌تونید برید مطالعه کنید و بخونید.

📄 لینک مقاله کامل:
https://zimperium.com/blog/the-toxicpanda-never-sleeps-toxicpanda-2.0-prepares-its-next-strike-on-mobile

📢 کانال ما برای اطلاع از جدیدترین تهدیدهای امنیتی:
@androidSec_fa

#هشدار_امنیتی #بدافزار_اندروید #ToxicPanda #امنیت_سایبری #آموزش_اندروید #تروجان_بانکی #androidSec_fa
Zimperium The ToxicPanda Never Sleeps: ToxicPanda 2.0 Prepares its Next Strike on Mobile true
  • 👍 3
  • ❤ 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →