🚨 Vulnerability Breakdown
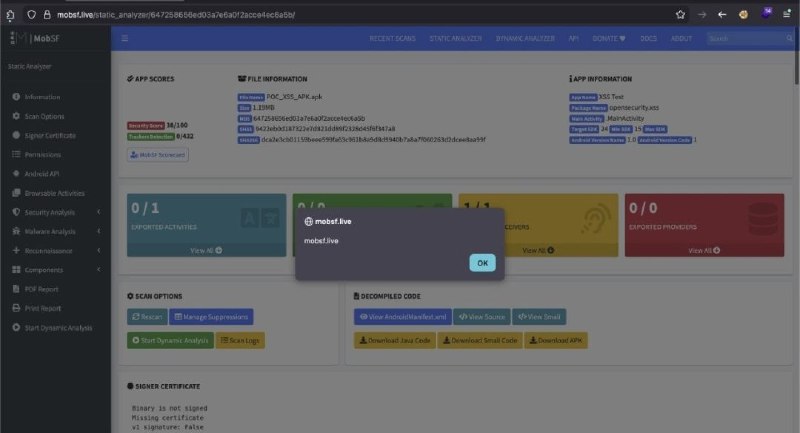
در ابزار MobSF یک (XSS) در فرآیند تحلیل اپلیکیشنهای اندرویدی شناسایی شده.
📌 Root Cause
ابزار MobSF در مرحلهی تحلیل AndroidManifest.xml، مقدار فیلد android:host (در intent-filter مربوط به dialer code) را بدون sanitize یا escape مناسب مستقیماً در HTML گزارش نهایی inject میکرد.
در نتیجه:
اگر APK شامل payload جاوااسکریپتی در این فیلد باشد
و کاربر گزارش HTML را باز کند
➡️ کد JavaScript بهصورت stored XSS در context کاربر
اجرا میشود.
🧠 Attack Scenario
🔴 فرد Attacker یک APK با مقدار مخرب در android:host میسازد
🔴 فایل APK در MobSF آپلود میشود
🔴 ابزار MobSF گزارش HTML تولید میکند
🔴 محتوا Payload داخل گزارش persist میشود
🔴 با باز شدن گزارش:
👊 اجرای JS
👊 سرقت session / cookies
👊 یا انجام actions در context کاربر
🛠️ Fix
این مشکل در نسخه 4.4.5 با اعمال escaping مناسب روی ورودیها رفع شده است.
✅ Mitigation
فوراً MobSF را به نسخه ≥ 4.4.5 ارتقا دهید
https://github.com/advisories/GHSA-8hf7-h89p-3pqj
@androidSec_fa
Post #6
67
- ❤ 1
- 🔥 1