🔐 تحلیل یک آسیبپذیری Intent Redirection در Samsung Dialer
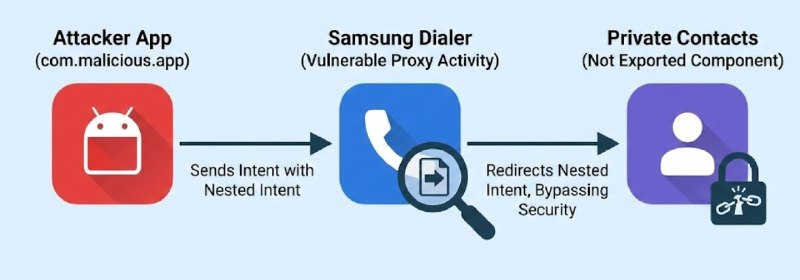
توی این مقاله، نویسنده یک باگ امنیتی با شناسه SVE-2025–1217 رو بررسی کرده که مربوط به الگوی معروف Intent Redirection در اندرویده.
📌 ماجرا از چه قراره؟
در اندروید، Intent مثل یک پیام برای اجرای یک Activity یا سرویسه. مشکل وقتی پیش میاد که یک Activity صادرشده (exported) بدون اعتبارسنجی کافی، Intent دریافتی از بیرون رو مستقیماً اجرا یا فوروارد کنه.
📌 چیزی که مقاله کشف کرده:
- یک Activity در Samsung Dialer از بیرون قابل دسترسه
- این Activity یک Intent تودرتو (nested intent) رو از extra دریافت میکنه
- فقط یک چک سطحی (resolve) انجام میده
- و بعد Intent داخلی رو با "startActivity()" اجرا میکنه
⚠️ چرا این خطرناکه؟
در این سناریو، اپ Dialer (که دسترسی بالاتری داره) ناخواسته نقش «واسط» رو بازی میکنه و ممکنه یک Intent کنترلشده توسط مهاجم رو اجرا کنه. این دقیقاً الگوی کلاسیک Intent Redirection محسوب میشه.
🎯 نکته امنیتی مهم برای دولوپرها:
اگر Intent تودرتو از ورودی خارجی میگیرید:
- هرگز مستقیم اجراش نکنید
- مقصد رو allowlist کنید
- extraها و URIها رو sanitize کنید
- و اگر لازم نیست، Activity رو exported نگذارید
📝 مقاله:
https://medium.com/@happyjester80/intent-redirection-in-a-samsung-dialer-duplicate-sve-2025-1217-0160b0d79a74
#AndroidSecurity #Samsung #IntentRedirection #MobileSecurity #BugBounty #AppSec #CyberSecurity
📣 @androidSec_fa
Post #42
582