



Спустя несколько месяцев этот документ получил версию 1.1.
И что в ней интересного ?
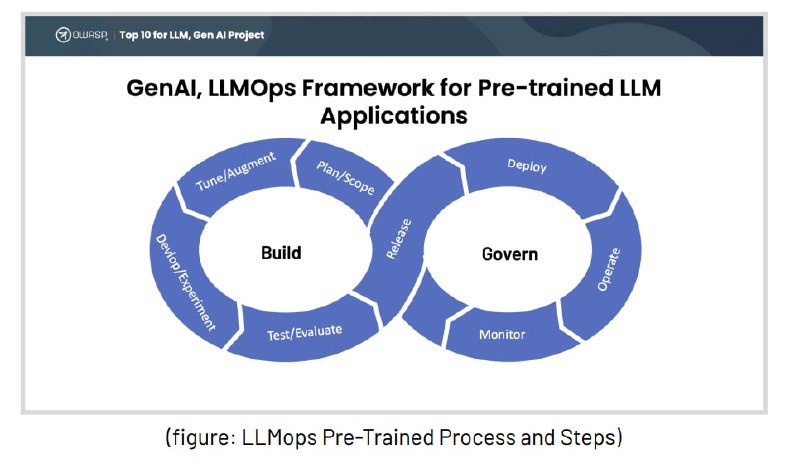
Во первых это модель угроз для приложения - все угрозы OWASP наложены на архитектуру приложения. Есть всё же же этапы, однако к ним добавились более осмысленные и точные практики для SecOps части. Решений стало невероятно много и к каждому этапу было предложено несколько решений, как для защиты от атак, защиты данных, так и платформы для тестирования и валидации модельки на этапе релиза (Генерация ML BOM) и файрволлы.
https://genai.owasp.org/resource/llm-and-generative-ai-security-solutions-landscape/
Post #99
330